
Ataques
La página Attacks recoge todos los ataques que PlaySafe ha detectado en tus firewalls y protecciones de juego, incluidos los que comparten contigo. Cada entrada es un ataque, desde que empezó hasta que terminó.
Ábrela desde la barra lateral: Security > Attacks, o con el botón Attacks de los listados Firewalls y Game protection. La página tiene dos pestañas arriba a la derecha: Attacks (esta página) y Notifications (consulta Avisos de ataques).
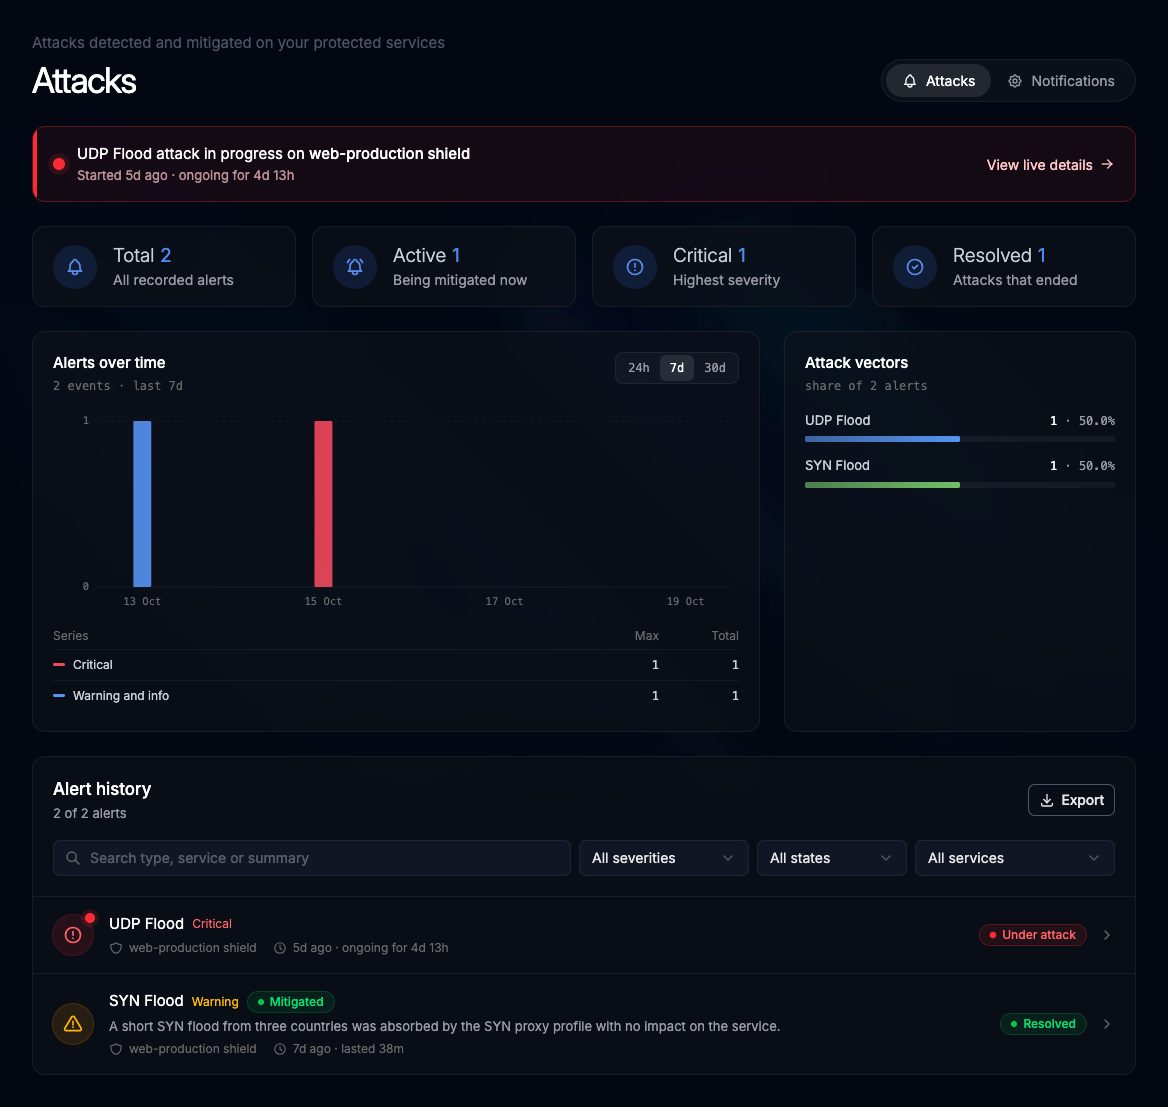
Ataques en curso
Mientras hay un ataque, un banner rojo arriba indica UDP Flood attack in progress on tu servicio (con el tipo real de ataque), cuándo empezó y cuánto lleva. Pulsa View live details para abrirlo.
Contadores
| Contador | Qué cuenta |
|---|---|
| Total | Todas las alertas registradas |
| Active | Ataques en curso ahora |
| Critical | Alertas con la severidad más alta |
| Resolved | Ataques que han terminado |
Gráficos
- Alerts over time: alertas por hora o por día, separadas en Critical y Warning and info. Cambia el rango con 24h, 7d o 30d.
- Attack vectors: cuántas veces aparece cada tipo de ataque, con su número y su porcentaje.
Los gráficos solo aparecen cuando tienes al menos una alerta.
Alert history
La lista de abajo muestra todas las alertas, de la más reciente a la más antigua. Cada fila tiene:
- El tipo de ataque (por ejemplo
SYN Flood) y su severidad: Critical, Warning o Info - El resultado cuando se conoce, por ejemplo Mitigated
- El resumen escrito, si lo hay
- El servicio afectado, hace cuánto empezó y cuánto duró (o ongoing for mientras sigue activo)
- El estado: Under attack o Resolved
Haz clic en una fila para abrir el ataque. Consulta Detalle de un ataque.
Filtros
| Filtro | Opciones |
|---|---|
| Búsqueda | Texto del tipo, el servicio o el resumen |
| Severidad | All severities, Critical, Warning, Info |
| Estado | All states, Active, Resolved |
| Servicio | All services o un firewall o protección |
La línea bajo Alert history indica cuántas alertas coinciden (por ejemplo 2 of 5 alerts) y tiene un enlace Clear filters.
Exportar
Pulsa Export y elige CSV o JSON. El archivo contiene las alertas que coinciden con los filtros actuales: ID, severidad, tipo, servicio, resumen, estado, resultado y hora (JSON incluye también los vectores de ataque).
Sin ataques todavía
Si no se ha detectado nada, la página dice No attacks so far. Cuando uno de tus servicios protegidos sea atacado, la alerta aparecerá aquí y en los canales configurados en Notifications.